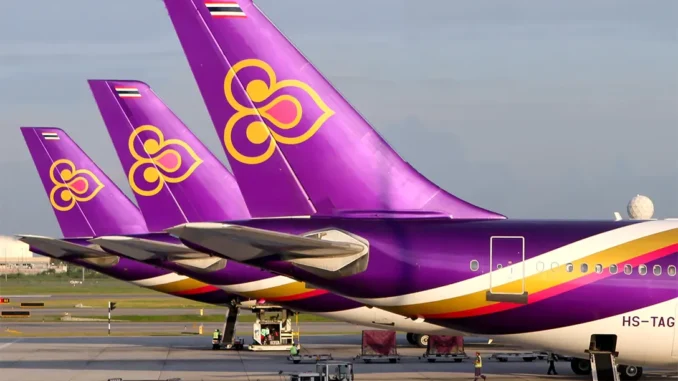
Thai Airways a annoncé qu’environ 60 529 dossiers de réservation de passagers ont été consultés sans autorisation lors d’un incident de sécurité survenu chez son prestataire Amadeus.
Thai Airways International a révélé qu’une faille de sécurité chez Amadeus IT Group a permis l’accès non autorisé à des données de réservation entre le 10 août 2023 et le 23 septembre 2026. L’enquête a établi qu’environ 60 529 dossiers de passagers ont été consultés.
Les informations compromises comprennent les noms des voyageurs, les numéros de dossier de réservation (PNR), les dates de voyage, les itinéraires et les classes de voyage. Quelque 376 dossiers supplémentaires pourraient également avoir été affectés, avec des données potentiellement plus sensibles telles que les adresses électroniques, les numéros de téléphone, les numéros de passeport, les nationalités et les numéros de membre de programmes de fidélité.
Thai Airways a toutefois précisé que les coordonnées bancaires des passagers n’ont pas été compromises. De son côté, Amadeus a désactivé les comptes concernés et renforcé ses systèmes de surveillance.
La compagnie aérienne thaïlandaise a souligné que ses propres systèmes n’ont pas été touchés. Elle a déclaré prendre la protection des données personnelles avec la plus grande rigueur et a signalé l’incident aux autorités compétentes. Les passagers dont les informations ont été confirmées comme compromises seront contactés individuellement.


Soyez le premier à commenter